احتيال جديد يتربص بالسائقين: موجة من المخالفات المزيفة خلال مرحلة رفع القيود
 Miguel Lorente
11 May 2020
2 min.
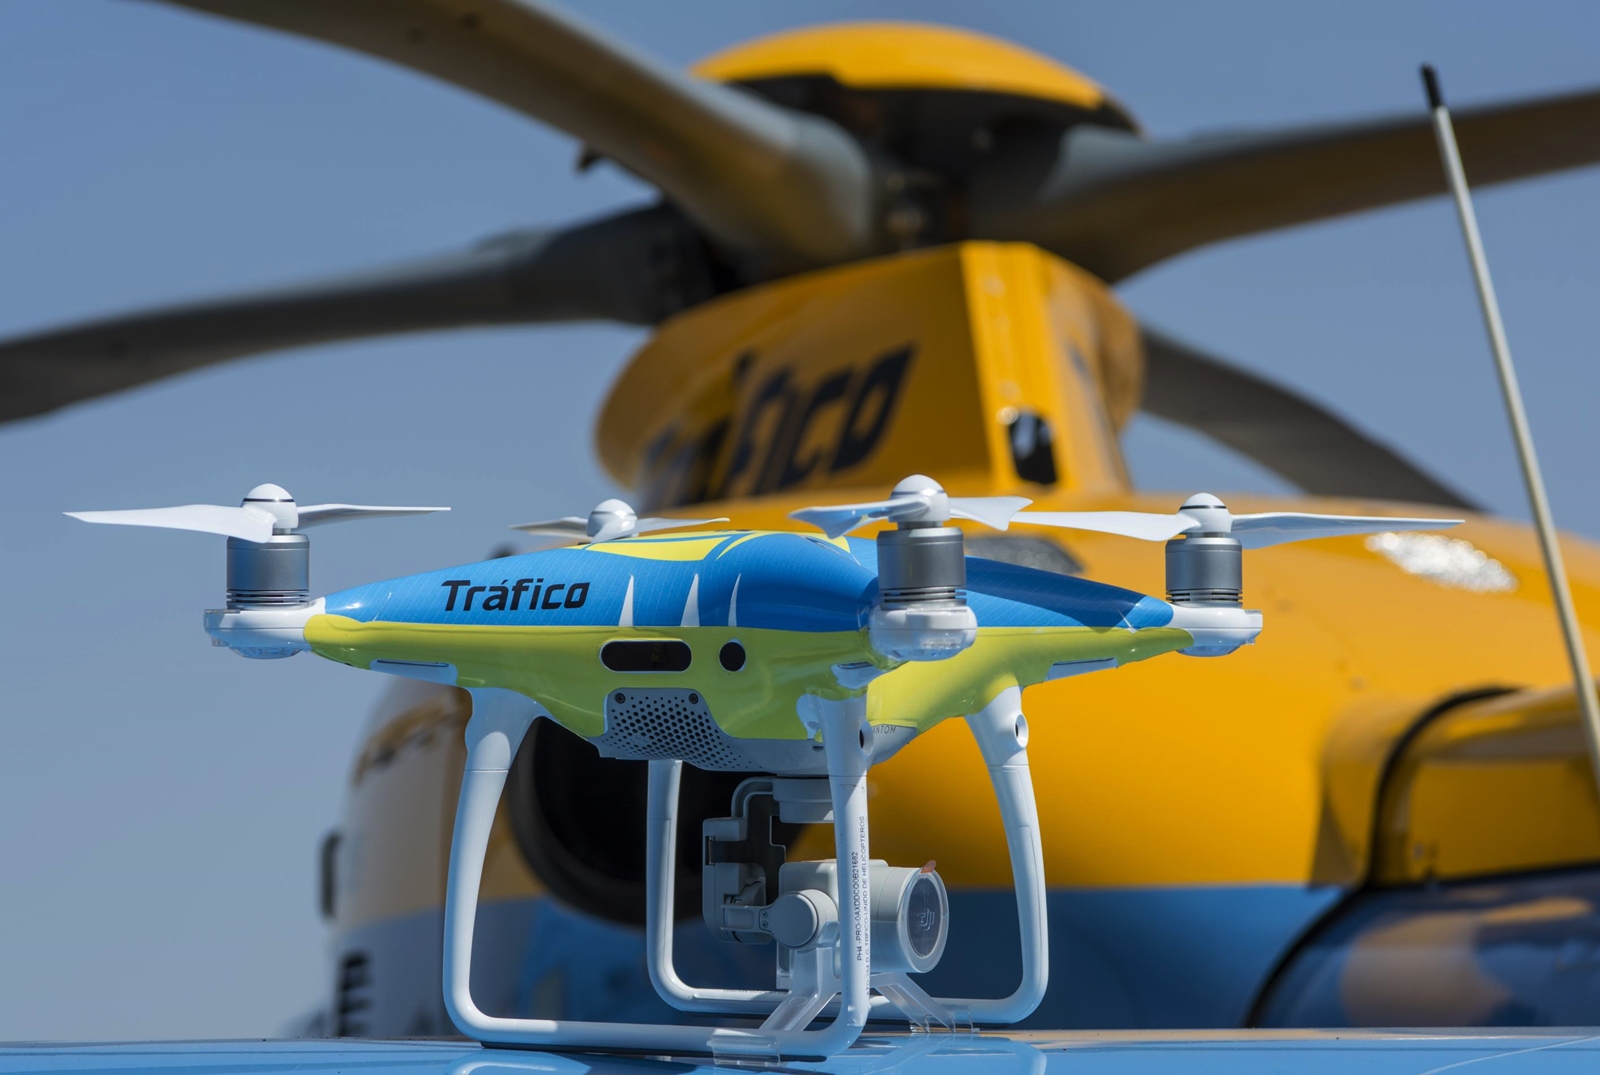
أصدرت المديرية العامة للمرور تحذيرًا بشأن رصد دفعة جديدة من رسائل البريد الإلكتروني تنتحل هوية الجهة المختصة بالمرور والسلامة على الطرق في إسبانيا، وتسعى إلى الاحتيال على المستلم. وتُنبّه هذه الرسائل إلى وجود مستحقات غير مسددة بسبب عدم دفع مخالفات مزيفة لم تُسوَّ بعد.
وعلى هذا النحو، يُدعى المستلم إلى النقر على رابط قد يجد فيه معلومات حول الغرامة المزعومة، مع أن هذه الرسائل لا تذكر في أي وقت سبب هذه المخالفات، وهي في جميع الأحوال مزيفة.
وبمجرد النقر على الرابط، يحصل المدّعى عليه المفترض على جميع بياناته، وهو أمر لا يقتصر على الحدوث فحسب، بل يقع في حالة تصيّد احتيالي (Phishing) أو احتيال إلكتروني.
المديرية العامة للمرور غير مسؤولة عن هذه الرسائل
وعلى الرغم من أن نص الرسالة يتضمن شعارات حكومة إسبانيا إلى جانب شعار وزارة الداخلية، الجهة التي تتبعها المديرية العامة للمرور، ويتضمن أيضًا شعار المديرية نفسها، فإن أيًا من هذه الجهات الثلاث ليس المرسل الحقيقي.
ومع ذلك، فإن هذه الأخيرة هي التي أطلقت صيحة الإنذار بشأن هذه الدفعة الجديدة من المخالفات المزيفة، إذ إنه في هذه المرحلة المضطربة والوبائية التي تسببت بها جائحة كوفيد-19، يتربص المجرمون بالمستخدمين الذين يخفضون حذرهم.
لذلك، نشرت المديرية عبر حساباتها على شبكات التواصل الاجتماعي هذه الحادثة الجديدة من محاولة الاحتيال، وهو موقف يتكرر بشكل معتاد ويهدف إلى سرقة البيانات الشخصية أو المصرفية أو الأموال من المستخدمين الذين يُفاجَؤون بالموقف فينقرون على رابط خبيث.
لا تُبلَّغ مخالفات المرور عبر البريد الإلكتروني
إن استخدام لغة تحتوي على أخطاء وبمصطلحات غير مألوفة في هذا السياق، إلى جانب إعادة التوجيه إلى خادم مشبوه، ينبغي أن يكون سببًا كافيًا لاكتشاف مؤشرات على الاحتيال.
كما ذكّرت المديرية العامة للمرور، في هذا التنبيه نفسه، بأن المخالفات الصادرة عنها لا تُبلَّغ بهذه الطريقة.


 Peugeot E-208 GTi: لعبة تعمل بالبطارية تستعيد روح السيارات الرياضية في الثمانينيات
 الجديدة Lexus ES: الفخامة تنمو وتتحول إلى الكهرباء
 أول لقاء مع Dacia Sandero Hybrid 155: قوة وكفاءة بدءًا من 19.890 يورو
Comentarios cerrados