보안 결함으로 인해 Volkswagen 전기차 소유자 80만 명의 데이터가 보호되지 않은 상태로 노출되었습니다.
 Javier Cantagalli
31 December 2024
3 min.
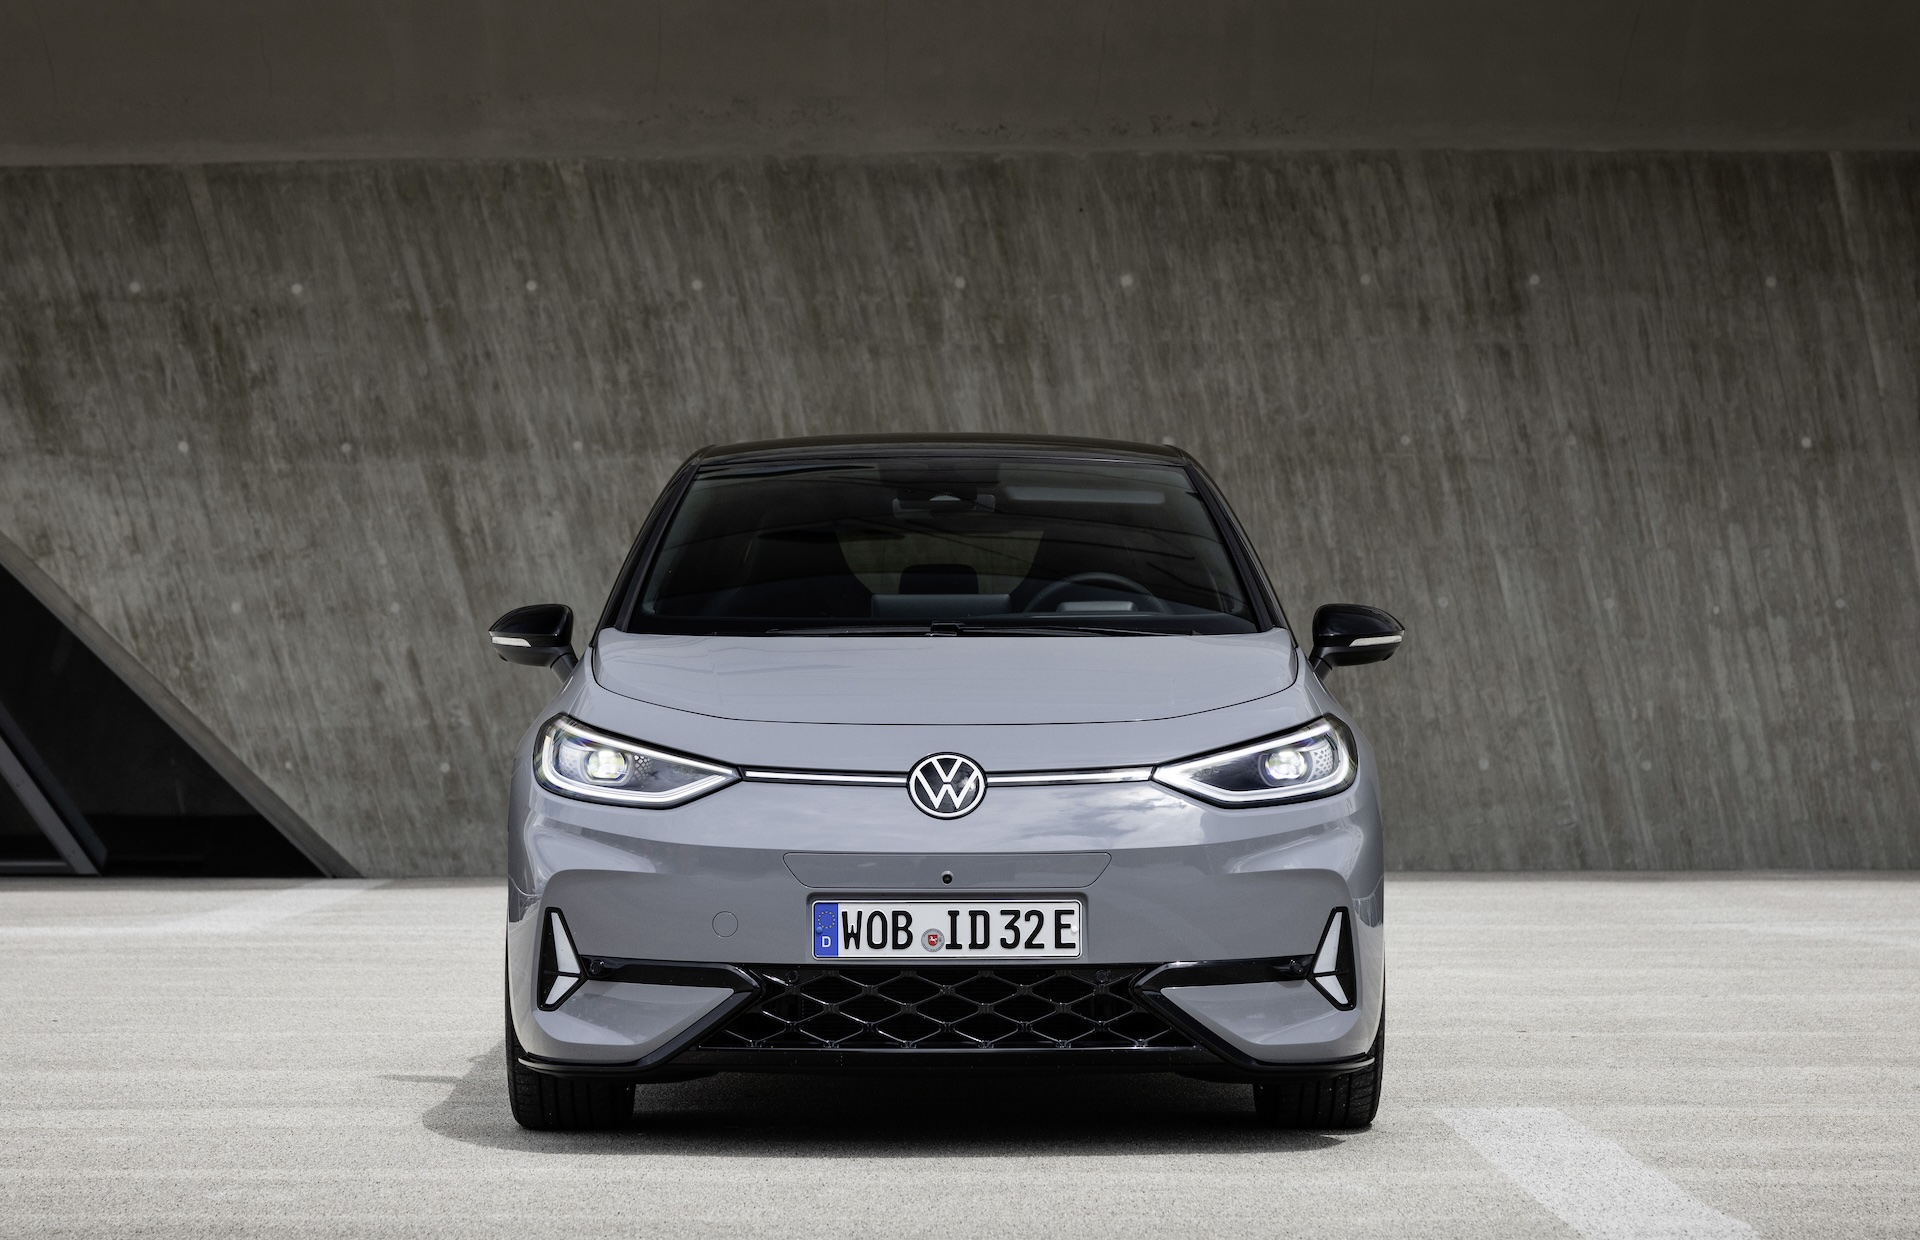
다행히 이 취약점은 이미 수정되었으며, 노출된 데이터에 악의적인 목적으로 접근한 사례는 확인되지 않았습니다.
독일 언론에 최근 보도된 내용에 따르면, Volkswagen 그룹의 자회사이자 차량 소프트웨어 개발을 담당하는 Cariad가 그룹의 전기차 모델에 영향을 미친 보안 결함을 여러 달 동안 간과했으며, 그 결과 유럽 내 차량 80만 대의 위치 데이터가 노출되었습니다.
이 취약점의 존재는 한 해커 집단이 밝혔으며, 이들은 이 보안 결함으로 차량의 위치뿐만 아니라 소유자 이름과 같은 개인 관련 데이터에도 접근할 수 있었다고 주장합니다.
이 보안 결함은 특히 심각합니다. 해커들이 독일 정치인 두 명의 위치를 정확히 파악할 수 있었기 때문입니다. 독일 국방위원회 위원 한 명은 그의 아버지 집과 국군 막사에서 위치가 확인되었고, 공개되지 않은 한 독일 도시의 시장은 시청에서 물리치료사에게 가기까지 추적당했습니다. 이 정보는 Volkswagen, Audi, SEAT, Skoda 차량에 영향을 미쳤으며, 특히 Volkswagen의 ID.3 및 ID.4 모델 소유자에 대한 상세한 데이터가 포함되었습니다.
오늘날 차량에 견고한 소프트웨어를 갖추는 것이 얼마나 중요한지를 보여주는 취약점입니다
보도에 따르면 이 보안 결함으로 Amazon의 클라우드 서비스 플랫폼인 AWS 서버에 저장된 수 테라바이트의 데이터에 공개적으로 접근할 수 있었습니다. 이 데이터에는 수십만 대 차량의 정확한 위치 정보가 포함되어 있어 소유자의 사생활을 유추할 수 있었습니다. 이 취약점으로 해커들은 함부르크 경찰의 전기차 35대를 추적할 수 있었으며, 정치인, 기업 리더, 정보기관 직원, 심지어 미국 공군 람슈타인 공군기지로 향하던 운전자들의 데이터까지 노출되었습니다.
Cariad에 이 취약점을 알린 것은 Chaos Computer Club(CCC)으로 알려진 바로 이 해커 집단이며, 이 취약점은 신속하게 수정되어 더 이상 위험이 되지 않습니다. 한편 Cariad는 이 소식을 보도한 독일 언론에 이 문제가 잘못된 구성에서 비롯되었으며, 회사는 개별 프로필을 만들 수 있는 데이터를 결합하지 않는다고 밝혔습니다. Cariad에 따르면 이 해커 집단은 이 모든 정보에 접근하기 위해 여러 보안 장치를 우회하며 서로 다른 데이터 세트를 결합해야 했습니다. 어쨌든 이들의 의도가 선하지 않았다면 끼칠 수 있었던 피해는 엄청났을 것이 분명합니다.
마지막으로, 현재까지 이 취약점으로 노출된 정보에 이 해커 집단 외에 접근한 사람은 확인되지 않았다는 점을 강조해야 합니다.
 Kia는 10개 모델, 50개 버전, 400가지 조합이 가능한 전기 라인업을 제공합니다
 2027년 유럽 올해의 차(COTY) 최종 후보 일곱 대는 모두 전기차입니다
 Peugeot E-208 GTi: 복고 80년대 스포츠카의 정신을 되살린 전동 장난감
Deja un comentario