一起安全漏洞导致 Volkswagen 的80万名电动汽车车主数据处于无保护状态。
 Javier Cantagalli
31 December 2024
3 min.
幸运的是,该漏洞已经修复,目前没有证据表明有人出于恶意访问了这些暴露的数据。
据德国媒体近期发布的一份报道,Volkswagen 集团专门负责车辆软件开发的子公司 Cariad 在数月内忽视了一个影响集团电动车型的安全漏洞,因此导致欧洲80万辆汽车的位置数据暴露。
这一漏洞是由一个黑客团体发现的,他们称该安全漏洞不仅可以获取所有这些车辆的位置,还能获取与车主相关的其他个人信息,例如车主姓名。
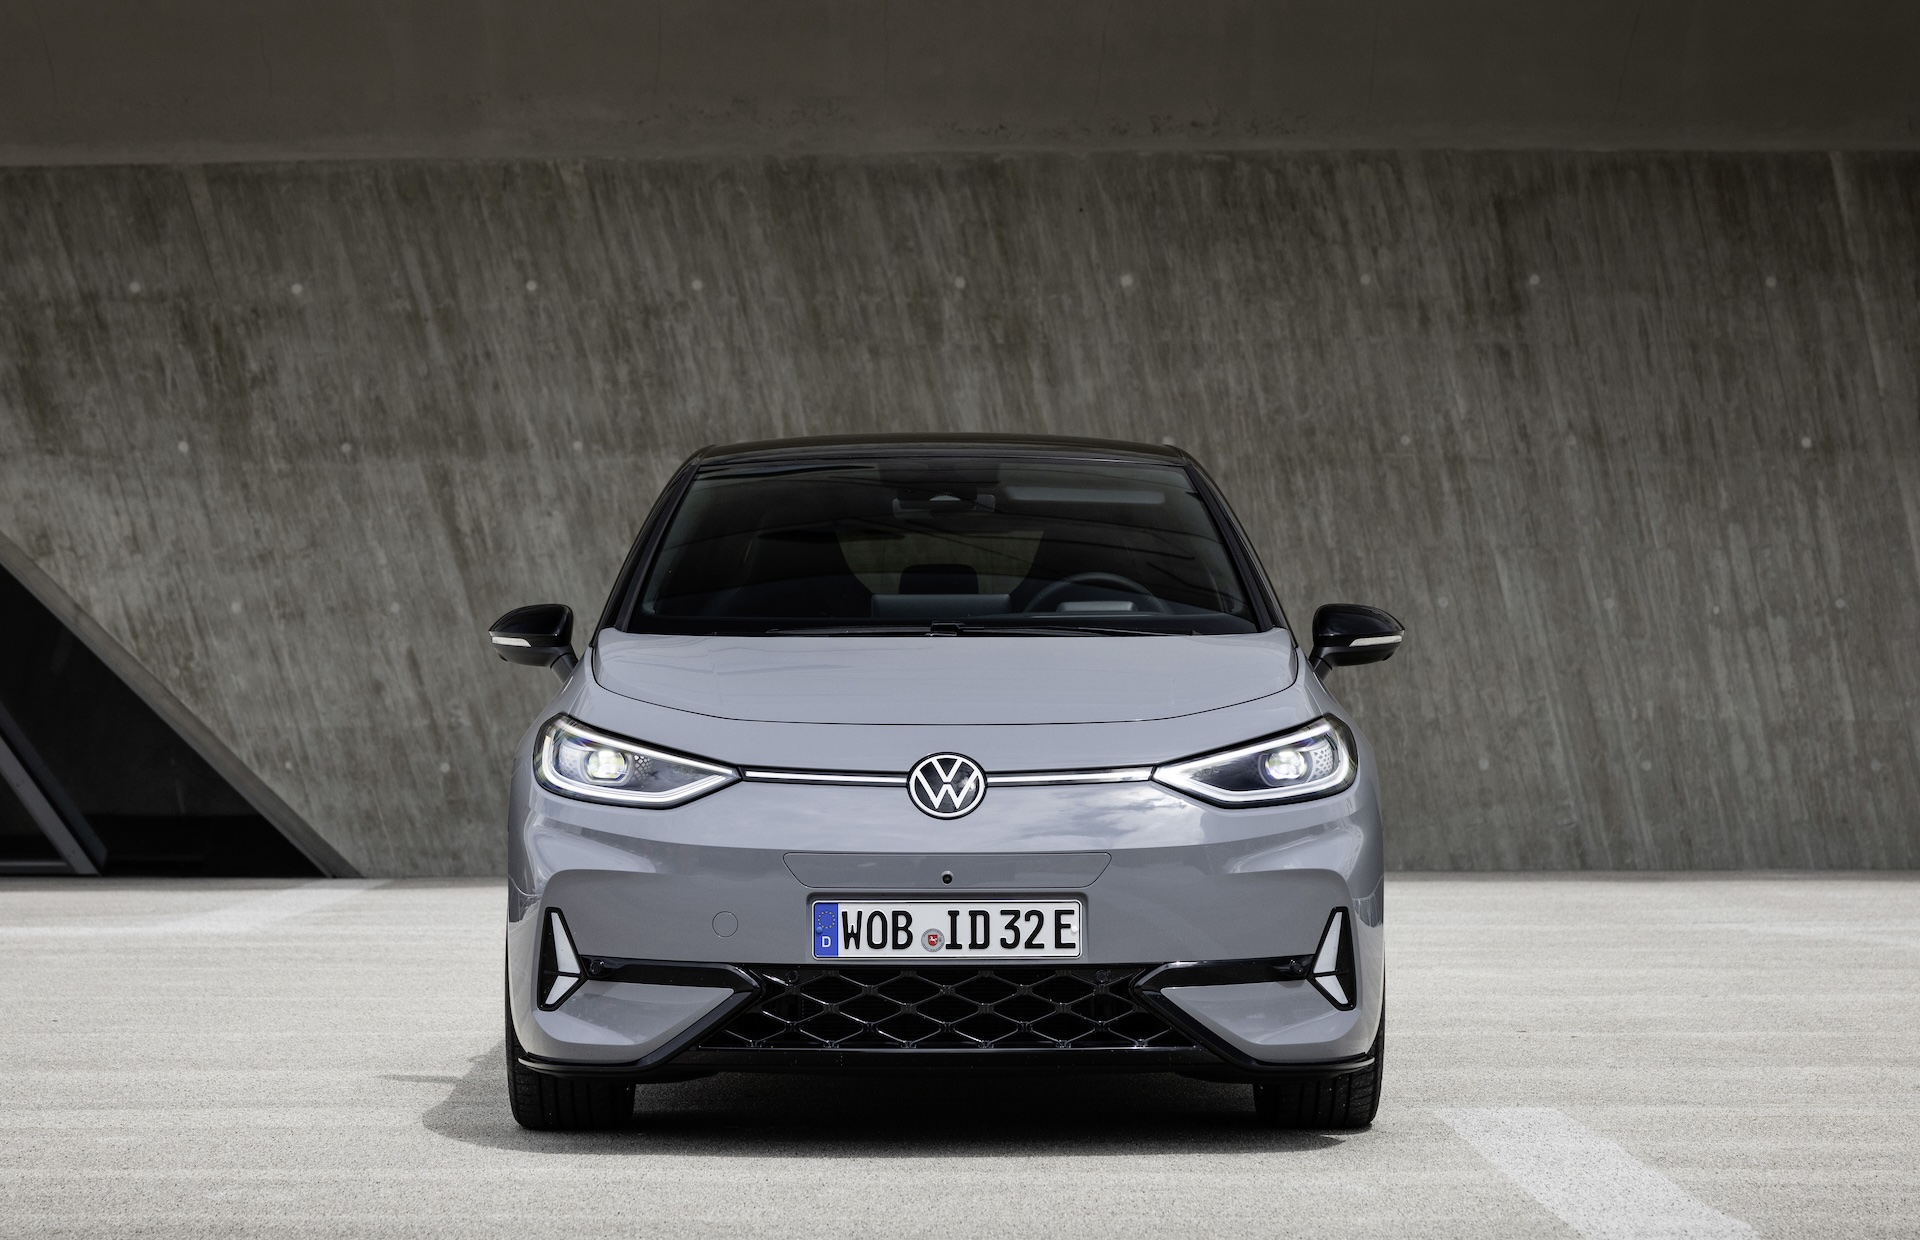
这一安全漏洞尤其严重,因为这些黑客甚至能够精确确定两名德国政治人物的位置。一名德国国防委员会成员被定位到了其父亲的住所以及该国的军事基地,而某未公开的德国城市的市长则被跟踪,从市政厅一直追踪到其理疗师处。相关信息涉及大众集团旗下 Volkswagen、Audi、SEAT 和 Skoda 等品牌的车辆,其中 Volkswagen 的 ID.3 和 ID.4 车型车主的数据尤为详细。
一个漏洞凸显了当今车辆配备稳健软件的重要性
该报道详细说明,这一安全漏洞允许公开访问存储在亚马逊云服务平台 AWS 服务器上的数TB数据。其中包括数十万辆车的精确位置信息,从而可以推断车主的私人生活情况。此外,该漏洞还使这些黑客能够跟踪汉堡警方的35辆电动警车,并暴露了政界人士、企业领袖、情报部门员工,甚至前往美国空军拉姆斯坦空军基地的司机的数据。
正是这个名为混沌计算机俱乐部(CCC)的黑客团体,向 Cariad 通报了该漏洞的存在,该漏洞随后被迅速修复,因此已不再构成任何威胁。Cariad 方面则向报道此事的德国媒体表示,问题源于配置错误,且公司并未合并数据以创建个人档案。Cariad 解释称,该黑客团体为获取这些信息,不得不整合不同的数据集并绕过多重安全机制。无论如何,很明显,如果他们的意图不良,可能造成的损害将是巨大的。
最后需要指出的是,截至今日,没有证据表明除该黑客团体外,还有其他人访问了此漏洞所暴露的全部信息。
 Kia提供包含10款车型、50个版本和400种组合的纯电动产品系列
 2027年欧洲年度汽车(COTY)的七款入围车型全部为纯电动车
 Peugeot E-208 GTi:一款重现八十年代跑车精神的纯电“玩具”
Deja un comentario