安全上の欠陥により、Volkswagenの電気自動車80万人のオーナーのデータが無防備な状態に置かれました
 Javier Cantagalli
31 12月 2024
3 min.
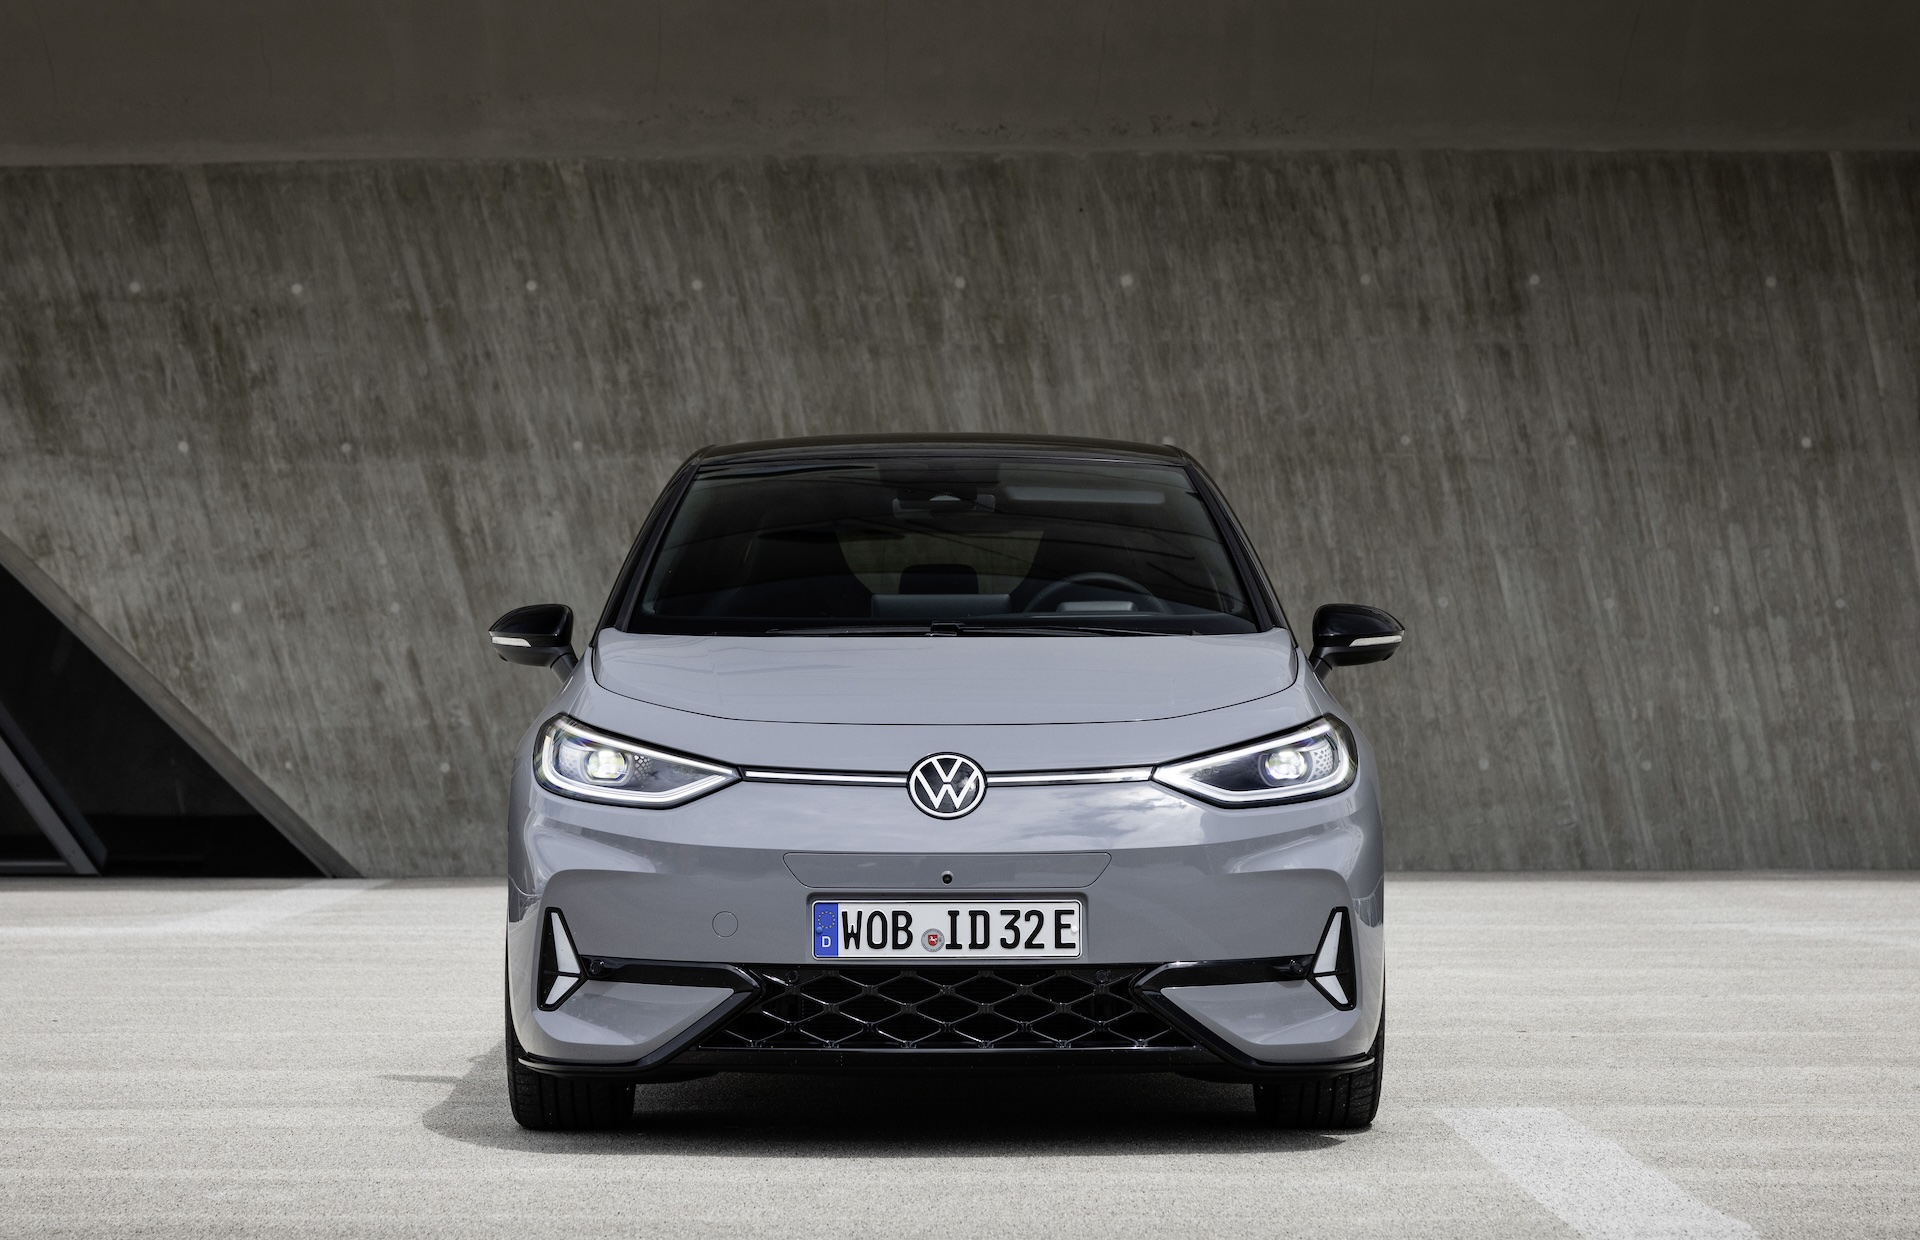
幸いこの脆弱性はすでに修正されており、露出したデータが悪意をもって閲覧された形跡は確認されていません。
ドイツのメディアが最近報じたところによると、Volkswagenグループの車両ソフトウェア開発を担う子会社Cariadは、グループの電気自動車モデルに影響する安全上の欠陥を数か月にわたって見過ごしていました。その結果、ヨーロッパ全体で80万台の車両の位置情報が露出した。
この脆弱性の存在は、ハッカーグループによって明らかにされました。彼らによれば、この欠陥により、これらの車両の位置だけでなく、所有者の氏名などの個人に関連するデータにもアクセスできたということです。
この安全上の欠陥は特に深刻です。というのも、これらのハッカーは、ドイツの政治家2名の所在地を正確に特定することさえできたからです。ドイツ国防委員会のあるメンバーは父親の家とドイツ国内の軍の施設で所在を特定され、また、公表されていないドイツのある都市の市長は、市庁舎から理学療法士のもとまで追跡されました。影響を受けた情報は、Volkswagen、Audi、SEAT、Skodaの車両に及び、特にVolkswagenのID.3およびID.4モデルの所有者については非常に詳細なデータが含まれていました。
現在の車両において堅牢なソフトウェアを備えることの重要性を浮き彫りにする脆弱性です
報告書によれば、この安全上の欠陥により、AmazonのクラウドサービスプラットフォームであるAWSのサーバーに保存された数テラバイトのデータに、誰でも公開的にアクセスできる状態でした。そこには数十万台の車両の正確な位置情報が含まれており、所有者の私生活の一端を推測することも可能でした。さらにこの脆弱性により、これらのハッカーは、ハンブルク警察の電気自動車35台の追跡
を行うことができ、政治家、企業経営者、諜報機関の職員、さらにはアメリカ空軍のラムシュタイン空軍基地へ向かうドライバーのデータまでが露出しました。
この脆弱性をCariadに通知したのは、Chaos Computer Club(CCC)として知られるこの同じハッカーグループでした。その欠陥は速やかに修正されたため、もはやいかなる危険もありません
。Cariadは、このニュースを報じたドイツのメディアに対し、問題は不適切な設定に起因するものであり、同社はデータを組み合わせて個人のプロファイルを作成することはしていないと伝えました。Cariadによれば、このハッカーグループは、これらの情報すべてにアクセスするため、複数のデータセットを統合し、いくつものセキュリティ機構を回避しなければなりませんでした。いずれにせよ、もし彼らの意図が善良でなかったならば、与え得た被害は甚大であったことは明らかです。
最後に、現時点で、このハッカーグループ以外に、この脆弱性によって露出した情報すべてにアクセスした者がいる形跡は確認されていないことを付記しておくことが重要です。
 Kiaは、10車種、50バージョン、400通りの組み合わせからなる電動車ラインナップを提供しています
 2027年欧州カー・オブ・ザ・イヤー(COTY)の最終候補7車種はすべて電気自動車です
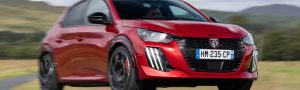 Peugeot E-208 GTi:80年代のスポーツカーの精神を取り戻した、バッテリー駆動の遊び心あふれるモデル
Deja un comentario