Volkswagen Industrie Technologie
Le système « Keyless » présente une vulnérabilité qui reste cachée, selon plusieurs études
 Victor Alós Yus @sepelaci
17 August 2015
2 min.
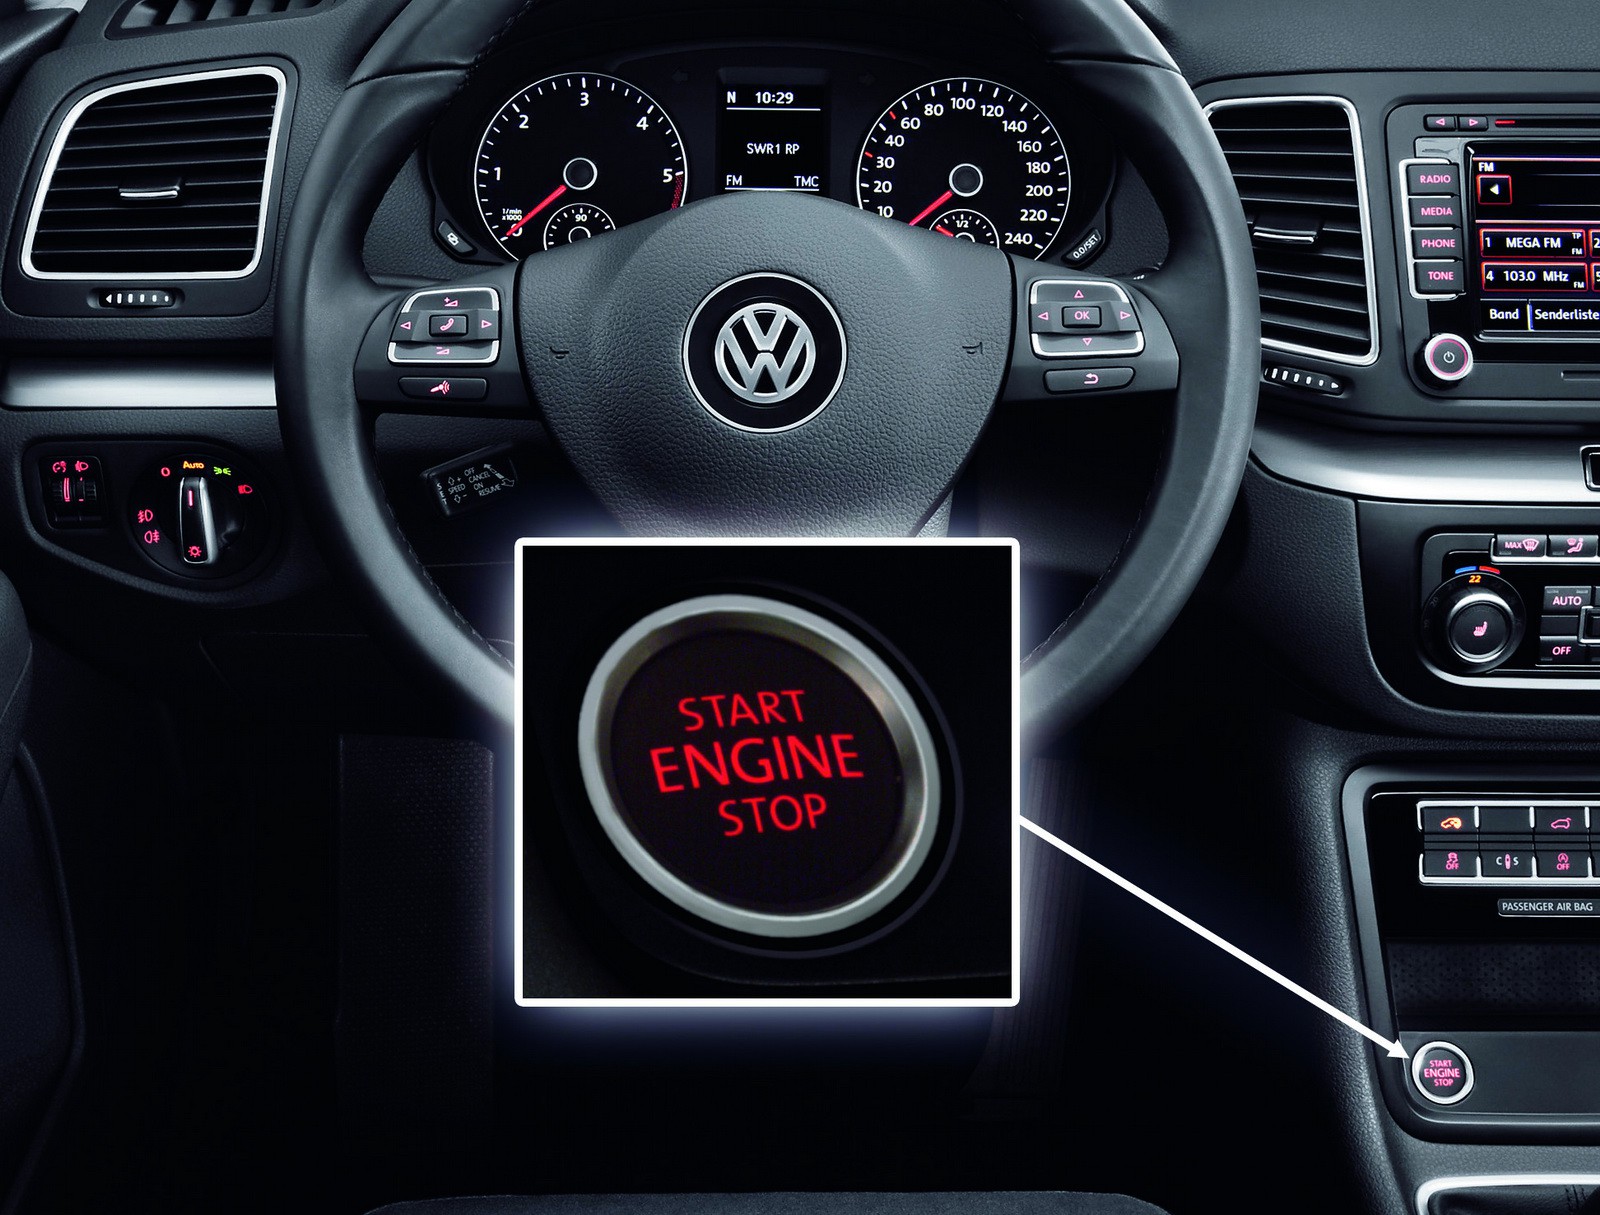
La technologie appliquée à l’automobile est vitale pour le développement de l’industrie. À tel point que de nombreux éléments de sécurité technologique apparaissent, susceptibles d’améliorer l’accès à la voiture sans utiliser de clés. Cette technologie est appliquée depuis plusieurs années aux modèles haut de gamme et porte le nom de « Keyless ». Elle fonctionne grâce à un codeur qui envoie un code chiffré depuis un émetteur porté par le propriétaire, et que le récepteur permet de vérifier afin d’activer la voiture et d’autoriser l’entrée en déverrouillant les portières. En somme, c’est le rôle que joue une clé classique.
Mais cette avancée, qui peut être un véritable atout pour améliorer l’accès au véhicule, peut poser de sérieux problèmes au niveau de l’émission par radiofréquence, qui peut être interceptée et décodée, si bien qu’un pirate informatique habile peut « briser » ce chiffrement. Le système repose sur le transpondeur Megamos Crypto, utilisé par la plupart des marques. Selon une étude menée par plusieurs chercheurs de l’université Radboud aux Pays-Bas et de l’université de Birmingham, il existe une possibilité de contourner la clé et de rendre la voiture vulnérable au vol.
Avec ce système de sécurité, la voiture ne démarre pas si la bonne clé ne se trouve pas à proximité, celle-ci émettant le code nécessaire pour que cela se produise. Ce que ces deux chercheurs ont fait, c’est « écouter » à plusieurs reprises la communication entre la clé et la voiture, en captant le code. Avec cette information, il ne leur a fallu qu’une demi-heure pour contourner le système de sécurité et parvenir à démarrer la voiture.
La société Volkswagen est celle qui utilise habituellement ce transpondeur Megamos Crypto dans ses marques premium, comme Audi, Porsche, Bentley et Lamborghini. Il est également présent sur certains modèles de Fiat, Honda, Volvo et Maserati. Selon les chercheurs, Volkswagen a empêché la publication de cette vulnérabilité, tout en continuant à travailler à sa résolution. Finalement, la publication du travail a été autorisée, ce qui peut laisser penser que le problème a été réglé. Cela dit, les modèles déjà vendus devraient remplacer la puce RFID à la fois dans la voiture et dans la clé, une opération qui représenterait un coût assez élevé pour les constructeurs, si bien que la question reste en suspens.
Via | Carscoops
 Peugeot E-208 GTi : un jouet à piles qui retrouve l'esprit des sportives des années quatre-vingt
 Nouvelle Lexus ES : le luxe prend de l'ampleur et passe à l'électrique
 First contact with the Dacia Sandero Hybrid 155: power and efficiency from 19,890 euros
Deja un comentario