「Keyless」システムには、複数の研究によれば、まだ表に出ていない脆弱性があるとされています。
 Victor Alós Yus @sepelaci
17 8月 2015
2 min.
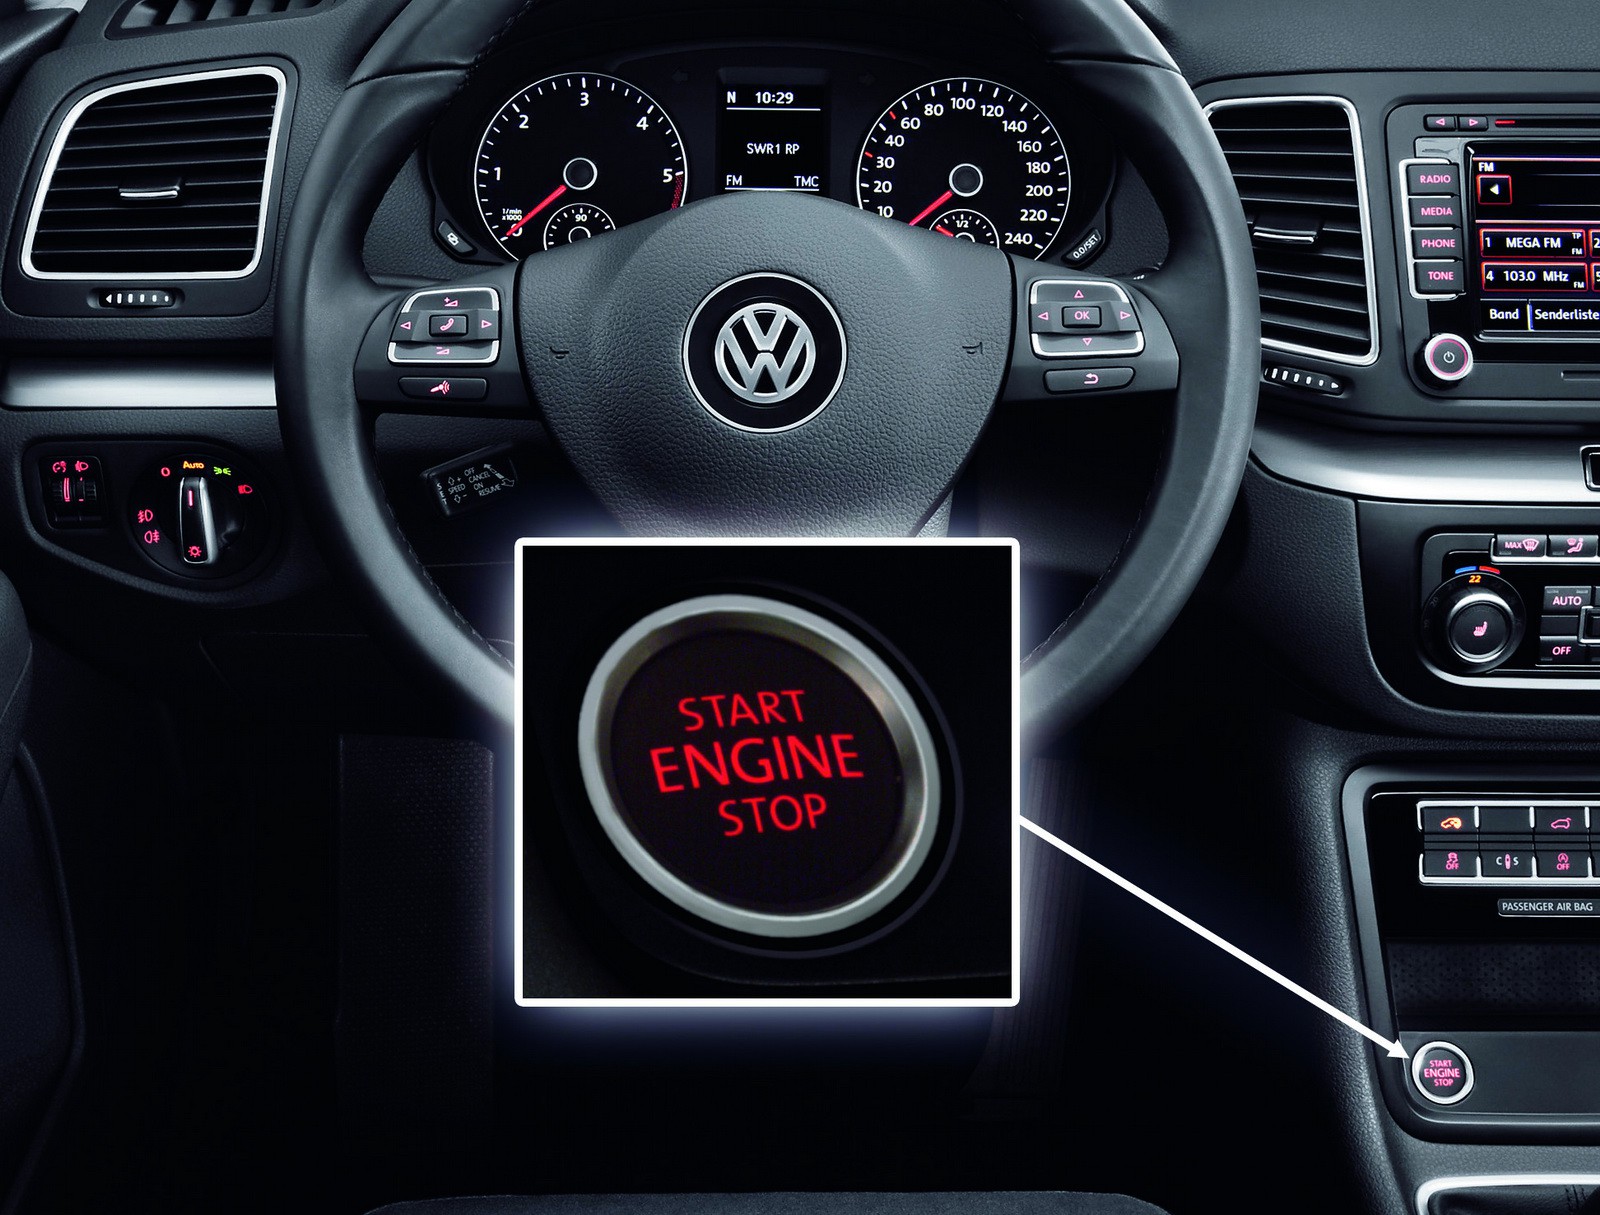
自動車業界に応用される技術は、産業の発展にとって不可欠です。それほどまでに、鍵を使わずに車にアクセスできる技術的な安全機能を向上させる要素が数多く登場しています。この技術はここ数年、ハイエンドモデルに採用されており、「Keyless」と呼ばれています。送信機から暗号化されたコードを発信し、それを所有者が携帯し、受信機が認識すると車両の起動とドアのロック解除による乗車を許可する、エンコーダーの働きによって機能します。つまり、通常の鍵が果たす役割と同じです。
しかし、車両へのアクセスを改善するうえで大きな利点となりうるこの進歩には、無線周波数による送信に深刻な問題があります。傍受されて復号される可能性があり、腕の良いハッカーであれば、その暗号化を「破る」ことができてしまうのです。このシステムは、ほとんどのブランドが採用しているMegamos Cryptoトランスポンダーを基盤としています。オランダのラドバウド大学とバーミンガム大学の研究者グループによる調査では、キーを突破し、車両が盗難に対して脆弱になる可能性があることが指摘されています。
この安全システムでは、正しいキーが近くにない限りエンジンはかからず、その成立に必要なキーを発信します。この2名の研究者が行ったのは、キーと車両の間の通信を何度も「盗み聞き」し、そのキーを捕捉することでした。この情報により、安全システムを突破して車両を起動させるのに、わずか30分しか必要としませんでした。
自動車メーカーのVolkswagenは、プレミアムブランドであるAudi、Porsche、BentleyやLamborghiniにおいて、このMegamos Cryptoトランスポンダーを日常的に採用しています。また、Fiat、Honda、VolvoやMaseratiの一部モデルにも搭載されています。研究者によれば、Volkswagenは、修正作業を続けていたにもかかわらず、この脆弱性の公表を阻止しようとしました。最終的に研究の発表が許可されたことから、問題は解決したと受け取られるかもしれません。とはいえ、既に販売されたモデルでは、車両とキーの双方でRFIDチップを交換する必要があり、メーカーにとって相当なコストがかかるため、この問題は依然として宙に浮いたままです。
情報源 | Carscoops
 Kiaは、10車種、50バージョン、400通りの組み合わせからなる電動車ラインナップを提供しています
 2027年欧州カー・オブ・ザ・イヤー(COTY)の最終候補7車種はすべて電気自動車です
 Peugeot E-208 GTi:80年代のスポーツカーの精神を取り戻した、バッテリー駆動の遊び心あふれるモデル
Deja un comentario