Volkswagen الصناعة التكنولوجيا
يبدو أن نظام "Keyless" يعاني من ثغرة أمنية يجري التستر عليها، وفقًا لعدة دراسات
 Victor Alós Yus @sepelaci
17 August 2015
2 min.
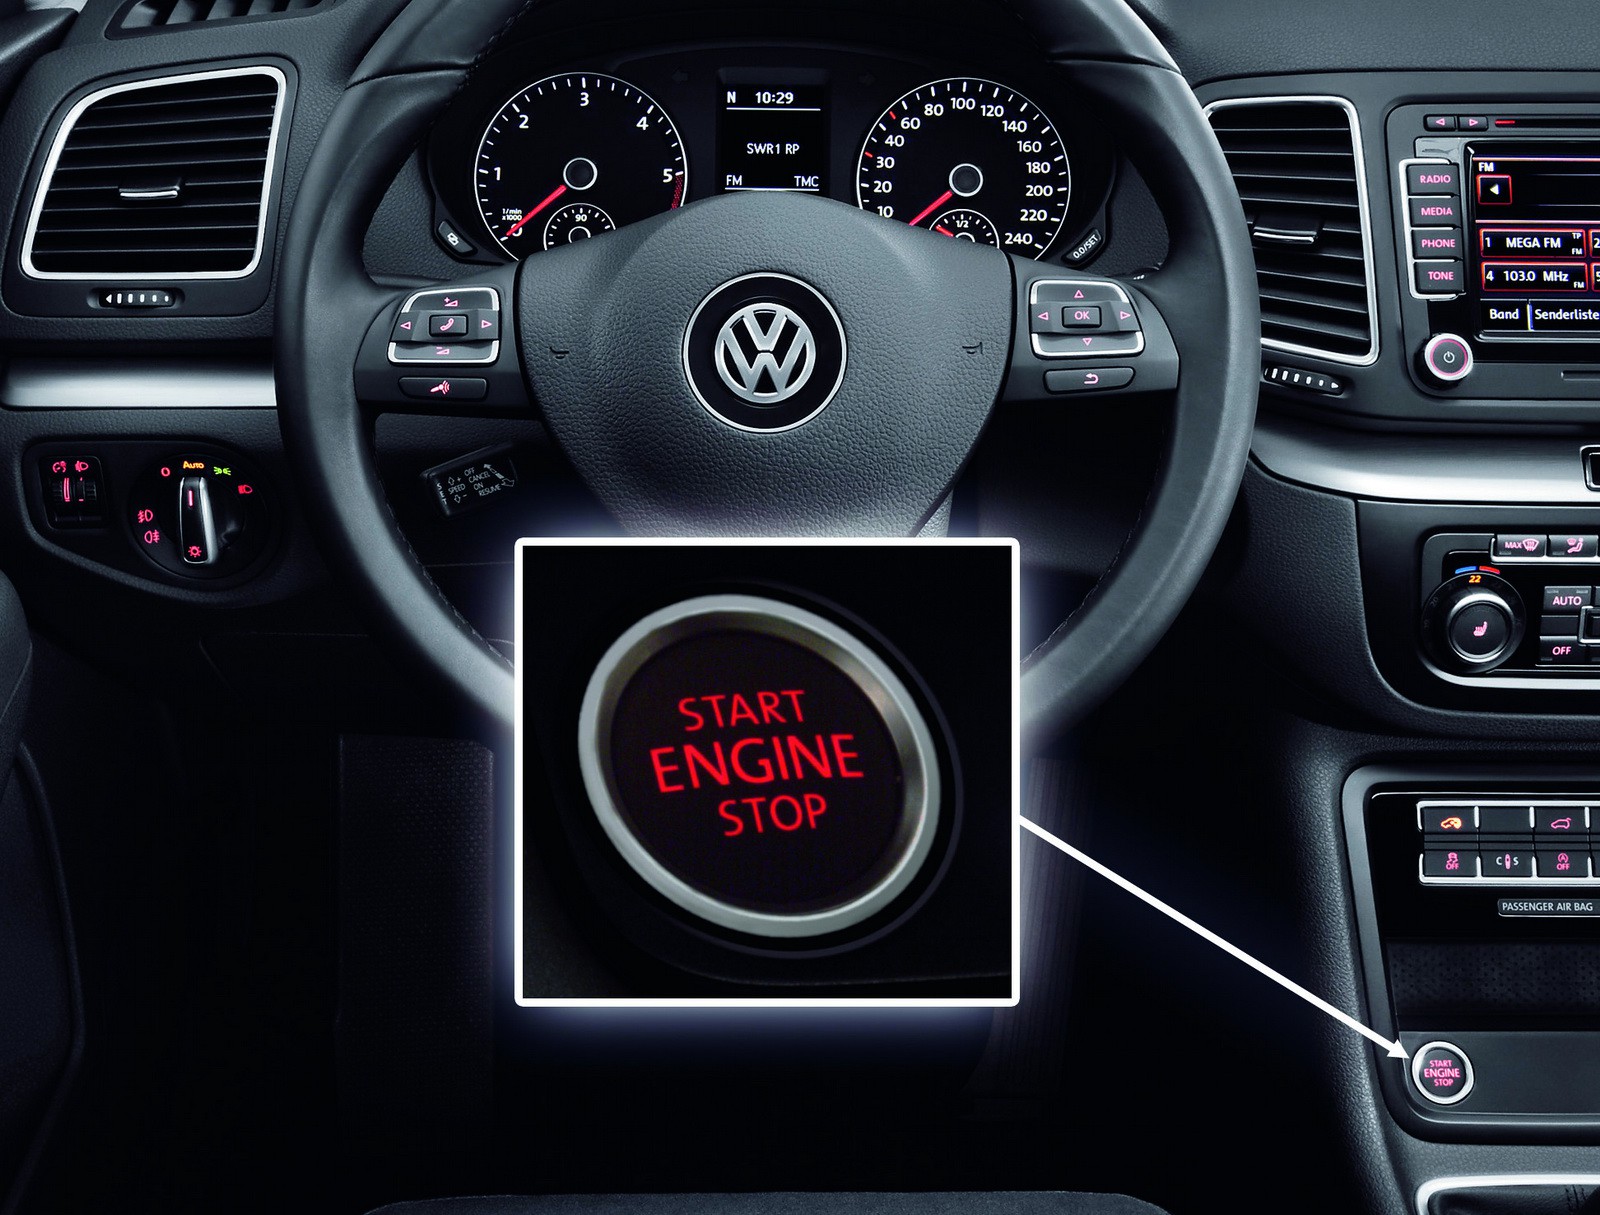
تُعد التكنولوجيا المطبقة في عالم صناعة السيارات أمرًا حيويًا لتطور القطاع. إلى حدّ أن عناصر الأمان التكنولوجي تظهر بكثرة، ومن شأنها تحسين الوصول إلى السيارة دون استخدام المفاتيح. وقد طُبّقت هذه التقنية على طرازات الفئة العليا منذ عدة سنوات، وتُعرف باسم “Keyless”. وتعمل بفضل جهاز ترميز يبث شيفرة مشفّرة من جهاز إرسال يحمله المالك، ويستقبلها جهاز الاستقبال فيسمح بتشغيل السيارة وفتح الأبواب. وهذا ما تفعله المفاتيح عادةً، بكل بساطة.
لكن هذا التطور، الذي قد يكون ميزة كبيرة في تحسين الوصول إلى المركبة، قد يحمل مشكلات خطيرة في الإرسال عبر الترددات الراديوية، إذ يمكن اعتراضها وفك تشفيرها، بحيث يستطيع قرصان ماهر “كسر” هذا التشفير. ويعتمد النظام على الجهاز المُرسِل Megamos Crypto، وهو المستخدم لدى غالبية العلامات التجارية. ووفقًا لدراسة أجراها عدة باحثين من جامعة رادبود في هولندا وجامعة برمنغهام، توجد إمكانية تجاوز المفتاح مما يجعل السيارة عرضة للسرقة.
وبموجب هذا النظام الأمني، لا تنطلق السيارة إذا لم يكن المفتاح الصحيح قريبًا، إذ يُصدر المفتاح الشيفرة اللازمة لذلك. وما فعله هذان الباحثان هو “الاستماع” مرارًا إلى الاتصال بين المفتاح والسيارة، والتقاط الشيفرة. وبهذه المعلومات، لم يحتاجا سوى نصف ساعة لتجاوز نظام الأمان وتشغيل السيارة.
تُعد الشركة Volkswagen الجهة التي تستخدم هذا الجهاز المُرسِل Megamos Crypto بشكل معتاد في علاماتها الفاخرة، مثل Audi وPorsche وBentley وLamborghini. كما يوجد في بعض طرازات Fiat وHonda وVolvo وMaserati. وبحسب الباحثين، Volkswagen منعت نشر هذه الثغرة، رغم استمرارها في العمل على حلها. وأخيرًا، سُمح بنشر البحث، مما قد يوحي بأن المسألة قد حُسمت. ومع ذلك، فإن الطرازات المباعة بالفعل ستحتاج إلى تغيير شريحة RFID في السيارة والمفتاح معًا، وهو أمر يكلف المصنّعين مبلغًا باهظًا، لذا فإن المسألة لا تزال معلقة.
المصدر | Carscoops
 Peugeot E-208 GTi: لعبة تعمل بالبطارية تستعيد روح السيارات الرياضية في الثمانينيات
 الجديدة Lexus ES: الفخامة تنمو وتتحول إلى الكهرباء
 أول لقاء مع Dacia Sandero Hybrid 155: قوة وكفاءة بدءًا من 19.890 يورو
Deja un comentario