Das „Keyless“-System weist eine Schwachstelle auf, die laut mehreren Studien bisher verborgen geblieben ist
 Victor Alós Yus @sepelaci
17 August 2015
2 min.
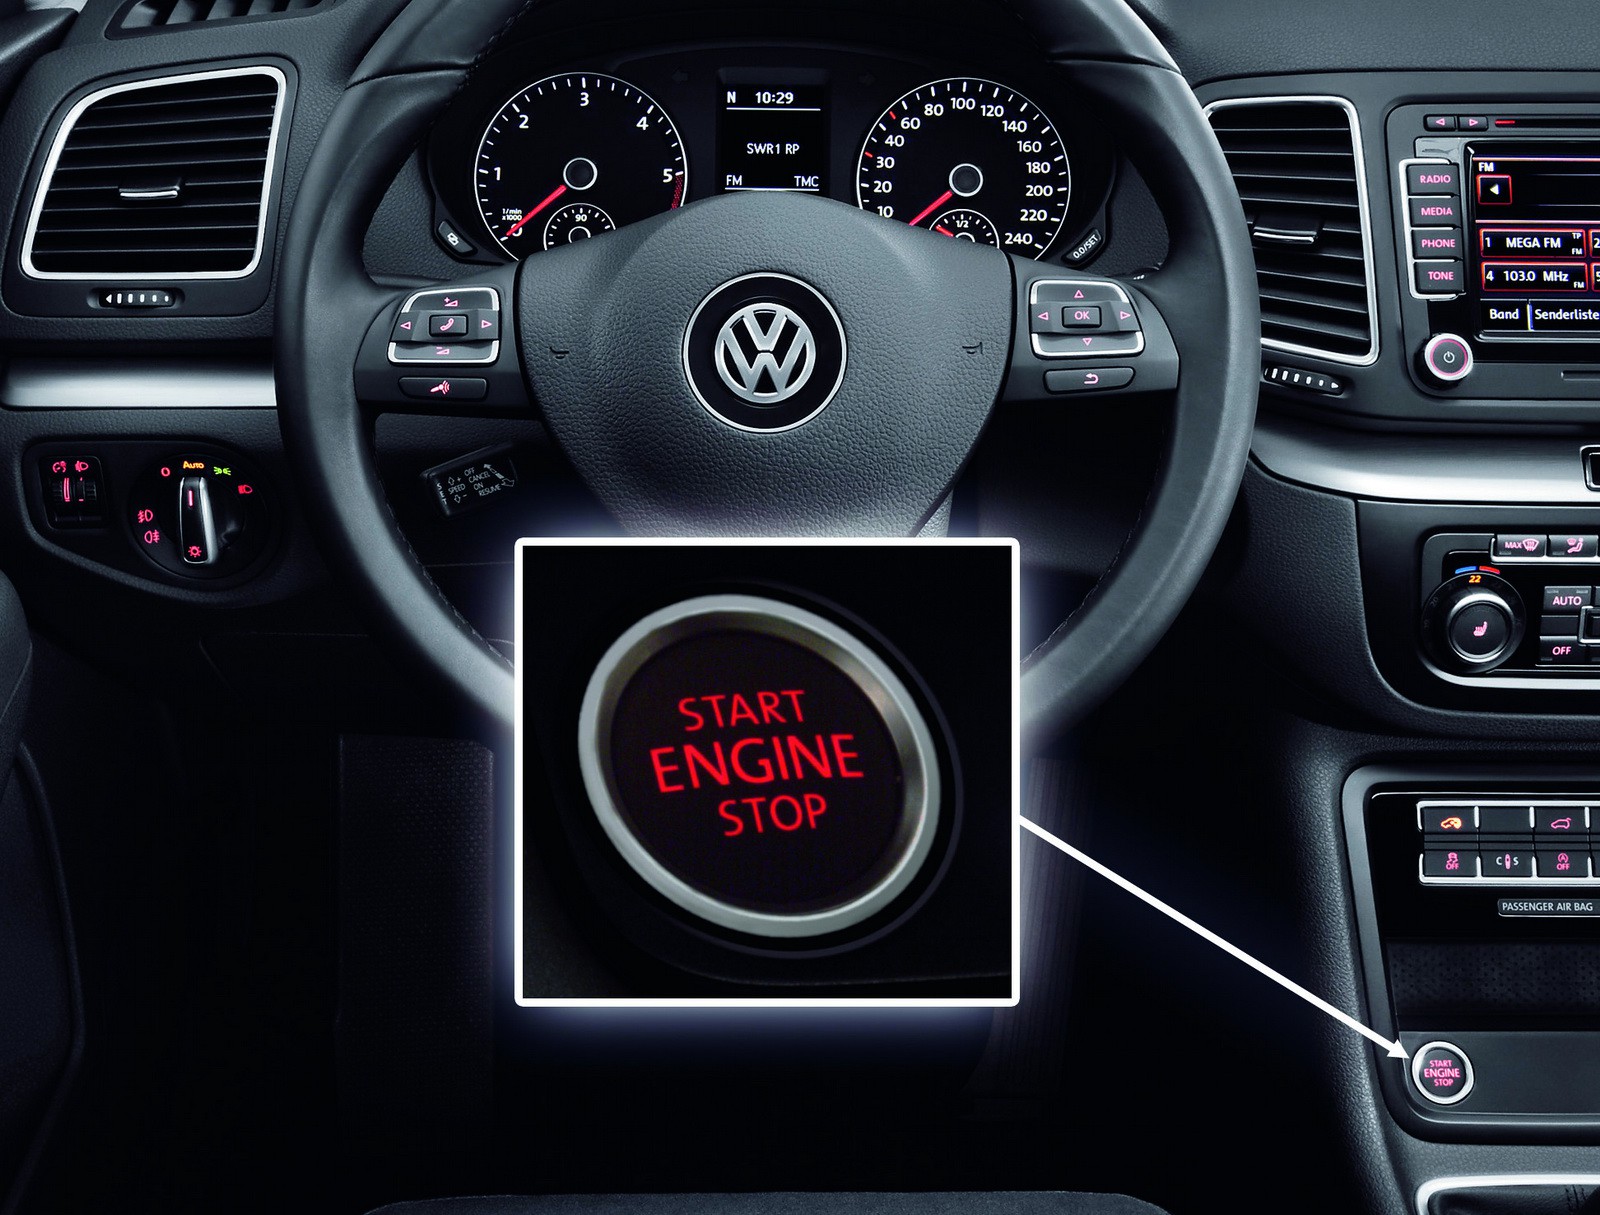
Die Technologie in der Automobilbranche ist für die Entwicklung der Industrie von entscheidender Bedeutung. So sehr, dass immer mehr Elemente der technologischen Sicherheit auftauchen, die den Zugang zum Auto ohne Schlüssel verbessern können. Diese Technik wird seit mehreren Jahren in Modellen der Oberklasse eingesetzt und trägt die Bezeichnung „Keyless“. Sie funktioniert dank eines Codierers, der von einem Sender, den der Eigentümer bei sich trägt, einen verschlüsselten Code aussendet, den der Empfänger annimmt, um das Auto zu aktivieren und den Einstieg zu ermöglichen, indem er die Türen entriegelt. Das ist im Grunde das, was sonst ein Schlüssel tut.
Doch dieser Fortschritt, der ein echter Vorteil sein kann, um den Zugang zum Fahrzeug zu verbessern, kann ernsthafte Probleme bei der Übertragung per Funkfrequenz mit sich bringen, denn das Signal kann abgefangen und entschlüsselt werden, sodass ein geschickter Hacker diese Verschlüsselung „knacken“ kann. Das System beruht auf dem Transponder Megamos Crypto, der von den meisten Marken verwendet wird. Laut einer Studie mehrerer Forscher der Radboud-Universität in den Niederlanden und der Universität Birmingham besteht die Möglichkeit, den Schlüssel zu umgehen und das Auto dadurch anfällig für Diebstahl zu machen.
Bei diesem Sicherheitssystem startet das Auto nicht, wenn sich nicht der richtige Schlüssel in der Nähe befindet, der den erforderlichen Code aussendet. Was diese beiden Forscher taten, war, die Kommunikation zwischen Schlüssel und Auto mehrfach „abzuhören“ und so den Code zu erfassen. Mit dieser Information benötigten sie nur eine halbe Stunde, um das Sicherheitssystem zu überwinden und das Auto zu aktivieren.
Das Unternehmen Volkswagen verwendet diesen Transponder Megamos Crypto regelmäßig in seinen Premium-Marken wie Audi, Porsche, Bentley und Lamborghini. Er ist außerdem in einigen Modellen von Fiat, Honda, Volvo und Maserati verbaut. Laut den Forschern hat Volkswagen die Veröffentlichung dieser Schwachstelle verhindert, während man weiter an einer Lösung arbeitete. Schließlich wurde die Veröffentlichung der Arbeit gestattet, was den Eindruck erwecken kann, dass das Problem gelöst wurde. Dennoch müssten die bereits verkauften Modelle den RFID-Chip sowohl im Auto als auch im Schlüssel austauschen, was für die Hersteller mit erheblichen Kosten verbunden wäre, sodass die Angelegenheit weiterhin offen ist.
Quelle | Carscoops
 Peugeot E-208 GTi: ein Spielzeug mit Akku, das den Geist der Sportwagen der Achtzigerjahre wiederbelebt
 Neuer Lexus ES: Luxus wächst und wird elektrisch
 Erster Kontakt mit dem Dacia Sandero Hybrid 155: Leistung und Effizienz ab 19.890 Euro
Deja un comentario